Passfort, un llavero para gestionar e ingresar contraseñas de forma segura en otros dispositivos

passfort

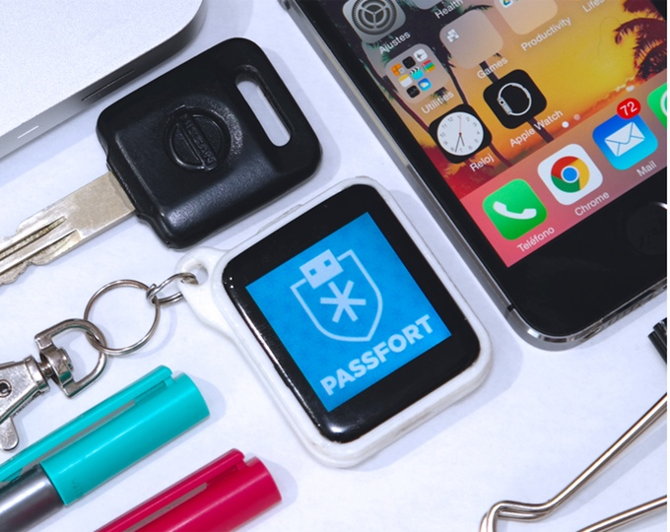
Passfort es un nuevo wearable enfocado en la gestión de contraseñas y en el acceso seguro a las cuentas de redes sociales, correo electrónico personal y otros servicios en lí­nea que para el inicio de sesión requieren el ingresar usuario y contraseña ”“sino es que otros datos de verificación-. La idea es sincronizar y almacenar de forma segura todas las contraseñas en simultáneo, protegidas con encriptación AES-256, de tal manera que el dispositivo facilite el ingreso de los datos de login minimizando el ponerlos en riesgo.

La idea de Passfort funciona a dos ví­as: Por un lado, ofrece una herramienta para la utilización de contraseñas únicas y muy difí­ciles de recordar, y por el otro, brinda una solución en forma de llavero inteligente que ví­a Bluetooth o por USB se conectará a un dispositivo móvil (iOS o Android) o a un equipo de escritorio (Windows, Mac o Linux) para facilitar la introducción de dichos datos automáticamente. Para aumentar la seguridad, la conexión se realiza de forma local, e incluso, se podrá configurar el dispositivo para que tras ciertos fallidos intentos, la información en el dispositivo se borre por completo. Continúa leyendo «Passfort, un llavero para gestionar e ingresar contraseñas de forma segura en otros dispositivos»

Steam corrige un fallo de seguridad que permití­a cambiar contraseñas ajenas

Captura

Tal y como hemos podido leer en Kotaku, durante el fin de semana ha sido descubierto un fallo de seguridad en Steam, la popular plataforma de videojuegos de Valve. Concretamente, el bug del que os hablamos permití­a cambiar la contraseña de otros usuarios en cuestión de pocos segundos.

Sin duda, estamos ante un fallo de seguridad bastante grave, sobre todo si tenemos en cuenta que para poder cambiar la contraseña de una cuenta determinada no era necesario tener acceso al correo electrónico de la ví­ctima. De hecho, explotar el fallo de seguridad del que os hablamos era tan sencillo como solicitar un código de restablecimiento de la contraseña y acceder a la sección de la web en la que se lleva a cabo el proceso para confirmar el cambio. Para ello, normalmente es necesario introducir un código de seguridad enviado a la cuenta de email del propietario de la cuenta de Steam, pero debido al fallo de seguridad la plataforma aceptaba como válido dejar en blanco el campo en el que se solicitaba el código. De esta forma, cualquiera podí­a dejar sin acceso a su cuenta a otros usuarios, cambiando su contraseña sin ningún tipo de verificación de identidad. Desde Steam han comunicado que el fallo de seguridad del que os hablamos ya ha sido solucionado. Concretamente, parece haber afectado a diversas cuentas de usuario entre el 21 y el 25 de julio. La compañí­a se encuentra restaurando las contraseñas de las cuentas afectadas por el fallo.

Fuente: Kotaku.

Mitro, el gestor de contraseñas social, cierra en agosto ¿Cómo migrar?

mitro gestor contraseñas

En reiteradas ocasiones hemos hablado de Mitro, un gestor de contraseñas diferente de las más populares opciones del mercado por su enfoque social, esto es, caracterí­sticas para, además de tener a la mano la información de acceso de sesión de múltiples servicios en lí­nea con apenas recordar una contraseña maestra, manejar dicha base de logins con otros usuarios, por ejemplo, equipos de trabajo. Es más, el año pasado hablamos de su nueva herramienta para limitar y compartir temporalmente dichos accesos sin siquiera señalar contraseñas.

Y todas esas funciones le valieron para ganar el interés de Twitter quien le adquirió también el año pasado para proyectos de seguridad y geolocalización. Como consecuencia, Mitro pasó a ser open source permitiendo que el código de su gestión, cliente-servidor, quedara disponible para toda la comunidad desde GitHub. Lo peculiar es que su servicio original se mantuvo activo en simultáneo, algo que no suele suceder cuando una gran compañí­a compra a otra de menor tamaño.

Pues bien, se anuncia hoy en Twitter que Mitro, en dicha última versión original y presente para miles de usuarios aún que gestionan sus contraseñas mediante la extensión para navegador que ofrece, desaparecerá el próximo 31 de agosto: Continúa leyendo «Mitro, el gestor de contraseñas social, cierra en agosto ¿Cómo migrar?»

Disponible en Japón un smartphone con sistema de reconocimiento de iris

Captura

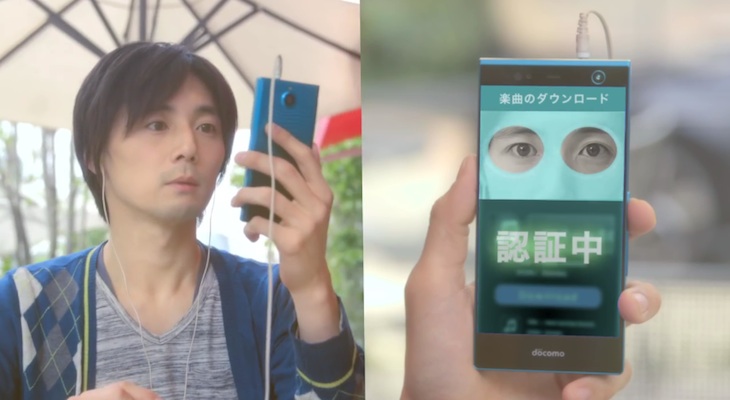
A pesar de que en la actualidad estamos viviendo un importante aumento de popularidad de smartphones que emplean la huella dactilar del usuario como medida de seguridad, en Japón comienzan ya a aparecer los primeros smartphones que reconocen al usuario a partir de su iris. Recientemente, la compañí­a de telecomunicaciones NTT Docomo anunciaba una serie de nuevos terminales para su catálogo entre los que destaca especialmente un modelo de Fujitsu capaz de identificar al dueño del terminal mediante su iris.

Concretamente, nos referimos al Arrows NX F-04G, el primer smartphone del mundo en emplear tecnologí­a de reconocimiento de iris. Gracias a Iris Passport (nombre que recibe dicha tecnologí­a) los usuarios del Arrows NX F-04G podrán desbloquear el smartphone sin necesidad de tener que introducir contraseñas, acelerando en gran medida este proceso. Además, también será posible utilizar esta tecnologí­a a la hora de realizar compras por Internet, siendo simplemente necesario mirar al smartphone cada vez que haya que identificarse. Esto es posible gracias a que el iris de cada persona es único, al igual que las huellas dactilares. Además, para garantizar la seguridad del usuario, la información del iris se almacena de forma interna en el dispositivo. En cuanto a las caracterí­sticas técnicas del terminal, cuenta con una pantalla de 5,2 pulgadas QuadHD (resolución de 2.560×1440 pí­xeles), un procesador octa-core, 3G de memoria RAM y 32 GB de almacenamiento interno. Se comercializa con Android Lollipop instalado.

Sin duda, se trata de un dispositivo realmente interesante que, a pesar de estar disponible únicamente en Japón, podrí­a llamar la atención de muchos otros fabricantes. A continuación, os dejamos con un ví­deo del terminal:

Continúa leyendo «Disponible en Japón un smartphone con sistema de reconocimiento de iris»

¡Ojo con los SMS! Si respondes sin cuidado, cualquiera se puede ‘meter’ a tu email

ladrónLa compañí­a de seguridad informática Symantec ha publicado en YouTube un video que explica un nuevo método que están ejecutando atacantes para acceder a la cuenta de email de cualquier usuario con apenas saber su número móvil y su dirección de correo, ¡nada más! Claro, se trata de un ataque de ingenierí­a social de lo más sencillo pero que podrí­a afectar a más de una persona cercana que llegue a desconocer tales prácticas.
En fin, primero compartimos el video, luego la explicación del método -si es que no se entiende el video por estar en inglés- y, por último, señalamos tareas básicas para protegerse e informar a conocidos para que hagan lo debido.

El video

Continúa leyendo «¡Ojo con los SMS! Si respondes sin cuidado, cualquiera se puede ‘meter’ a tu email»

Google Identity Platform, suite de herramientas para que los desarrolladores faciliten el inicio de sesión

Google Smart Lock

Uno de los problemas más frecuentes a la hora de utilizar una aplicación en la que se requiere inicio de sesión es el hecho de olvidar el nombre de usuario o la contraseña. Se trata de un inconveniente tanto para los desarrolladores (que pueden arriesgarse a perder usuarios que no sepan recuperar su contraseña) tanto como para los usuarios (que se ven obligados a perder el tiempo para recuperar la contraseña). Por esta razón, Google ha anunciado Google Identity Platform, una suite de herramientas con la que los desarrolladores podrán facilitar en gran medida el inicio de sesión en sus aplicaciones y sitios web.

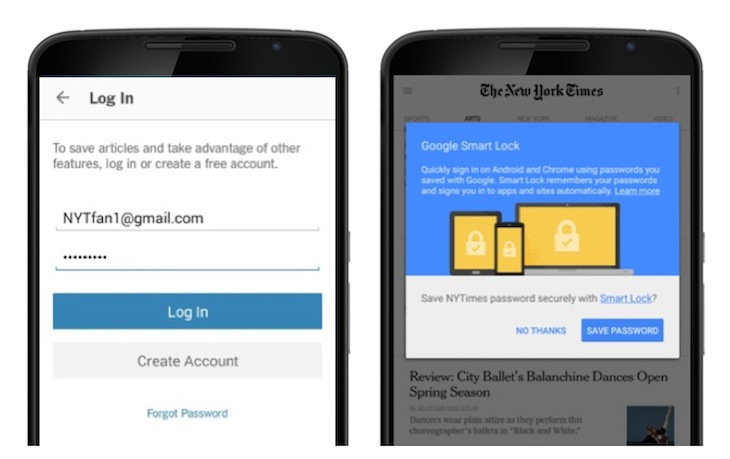
Por un lado, la compañí­a ha explicado el funcionamiento de Smart Lock for Passwords, una herramienta que podrí­a resultar realmente útil. Como sabréis, Smart Lock es un gestor de contraseñas incluido en Android 5.0 Lollipop. Ahora, la compañí­a ha anunciado que Smart Lock estará disponible como API para los desarrolladores, de modo que estos puedan implementar la herramienta en sus aplicaciones para grabar las credenciales de los usuarios e iniciar sesión de forma automática en las aplicaciones y páginas web (solo en Google Chrome) en todos sus dispositivos. Por el momento, Google afirma que ya cuenta con la participación de gigantes como Eventbrite, Netflix y el New York Times, entre otros. Gracias a la integración de Smart Lock con las aplicaciones de los desarrolladores, el usuario tendrá la posibilidad de seleccionar que sus datos de inicio de sesión se guarden en Smart Lock, beneficiándose de un inicio de sesión automático en el resto de dispositivos de su propiedad. Esto supone una ventaja importante a la hora de configurar nuevos dispositivos, ya que no serí­a necesario introducir las contraseñas de todas y cada una de las aplicaciones instaladas. En su lugar, nada más identificarnos con nuestra cuenta de Google, todas las aplicaciones estarí­an listas para ser utilizadas.

Además, la compañí­a aprovecha también para explicar las ventajas de Google Sign-in, la herramienta de inicio de sesión de Google que forma parte de la suite de herramientas de la que os hablamos. El buscador afirma que gracias a Google Sign-in es posible aumentar el número de registros en las aplicaciones de los desarrolladores, dado que los usuarios simplemente han de introducir los datos de inicio de sesión que ya utilizan en plataformas como Google Play. Por último, Google ha dado a conocer Identity Toolkit, un sistema de autenticación genérico desarrollado por Google con el que todos aquellos interesados podrán ofrecer inicio de sesión en sus apps de forma sencilla.

Fuente: Google.

Microsoft lanza herramienta para proteger la cuenta de correo de los usuarios de Office 365 ante malware y virus

Office365

Tal y como podemos leer en el blog oficial de Microsoft, la compañí­a acaba de presentar Exchange Online Advanced Threat Protection (ATP), un nuevo servicio de seguridad cuyo objetivo principal es proporcionar protección adicional ante ataques avanzados dirigidos a los usuarios comerciales del servicio de email Office 365.

El nuevo servicio proporciona protección adicional a la ya ofrecida por la herramienta de Microsoft conocida como Exchange Online Protection (EOP). Entre las principales ventajas que ofrece el nuevo servicio de filtrado de correos electrónicos podrí­amos destacar caracterí­sticas como Safe Attachments, una nueva función que tiene por objetivo proteger a los usuarios de amenazas de seguridad como malware o virus que puedan transmitirse ví­a email. Para ello, se encargará de analizar los mensajes del usuario en busca de este tipo de contenido antes de que se hayan entregado al receptor del mensaje. En caso de no encontrar ninguna amenaza, lo entregará correctamente. Además, el nuevo servicio de Microsoft es también capaz de escanear en tiempo real los enlaces presentes en los correos electrónicos recibidos por el usuario con el objetivo de evitar que este sea redirigido a sitios web maliciosos al hacer clic en enlaces aparentemente seguros. Por último, Exchange Online ATP generará informes completos en los que se proporcionará información de todo tipo, incluso permitiendo averiguar a qué miembros de un equipo de trabajo suelen dirigirse los ataques.

Por el momento, esta nueva función de seguridad se encuentra en fase beta privada. Estará disponible a lo largo del verano para todos los clientes comerciales a un precio de 2 dólares al mes.

Fuente: Microsoft.

LinkedIn pagará un dólar a cada usuario con cuenta premium afectado por el robo de contraseñas

Por desgracia, los ataques con robo de datos en Internet se están convirtiendo en un problema bastante frecuente en la actualidad. En ocasiones, parte de la culpa es de las distintas empresas afectadas, que no protegen los datos de los usuarios como es necesario. Si echamos la vista atrás, en junio de 2012 os dimos la noticia del robo de una enorme cantidad de contraseñas de LinkedIn que acabaron publicadas en la red, con los problemas de seguridad para los usuarios que ello conlleva. Tras la confirmación del robo por parte de LinkedIn, los usuarios afectados tomaron medidas legales con el objetivo de esclarecer la situación.

Ahora, tal y como se hacen eco desde Ars Technica, en LinkedIn se han visto obligados a pagar 1 dólar a cada uno de los usuarios con cuentas premium afectados. A pesar de que se trate de una cifra í­nfima, LinkedIn tendrá que desembolsar un total de 1,25 millones de dólares con los que pagar a los abogados y los distintos gastos administrativos, así­ como a los cerca de 800.000 usuarios afectados (que tení­an cuentas premium entre marzo de 2006 y junio de 2012. Y para evitar futuros problemas, la compañí­a se ha comprometido a establecer mayores medidas de seguridad con las que evitar este tipo de problemas.

Fuente: Ars Technica.

Microsoft no quiere que se usen contraseñas en Windows 10

Las contraseñas son uno de los mayores dolores de cabeza de los departamentos de informática en las empresas. No solo tenemos millones de usuarios que usan «123456» como password para sus aplicaciones, también tenemos personas que cuelgan las contraseñas en papelitos al lado de los monitores, que gritan las claves por los pasillos, que las divulgan sin miedo por Whatsapp o teléfono… no existe una cultura digital que se adapte al ritmo de las necesidades en materia de seguridad, ni en el ámbito personal ni en el profesional.

Ahora Microsoft anuncia que habrá soporte para FIDO (Fast Identity Online) en Windows 10, lo que significa que será posible acceder al sistema sin necesidad de usar contraseñas. En fidoalliance.org podemos ver algunos detalles sobre lo que esto significa: uso de dispositivos usb, voz, reconocimiento de imagen o incluso de huellas digitales, para poder identificarse en las diferentes plataformas.

De momento no se han dado detalles sobre las aplicaciones que se integrarán para permitir un acceso de este tipo, aunque dado que hay otras empresas conocidas dentro del grupo FIDO (Samsung, Visa, PayPal, RSA, MasterCard, Google, Lenovo, ARM y Bank of America), es fácil imaginar lo que podremos disfrutar en un futuro cercano.

De momento ya han indicado que usarán este tipo de identificación para aplicaciones propias y de terceros, como Azure Active Directory, Office 365 Exchange Online, Salesforce, Citrix, Box y Concur.

Apple comienza a ofrecer la verificación en dos pasos en iMessage y FaceTime

Hasta el momento, la compañí­a de la manzana ya ofrecí­a la verificación en dos pasos para acceder al apartado de gestión del Apple ID. Posteriormente, añadió esta posibilidad a la web de iCloud, un movimiento que tuvo lugar poco después del escándalo de las fotos de las famosas. Ahora, la compañí­a de la manzana ha anunciado la inclusión de la verificación en dos pasos en iMessage y FaceTime, sus aplicaciones de mensajerí­a y videollamadas, respectivamente.

Gracias a esta nueva y esperada medida de seguridad, si el usuario tiene ya activada la verificación en dos pasos, de ahora en adelante podrá asegurarse de que nadie pueda acceder a su cuenta de iMessage y FaceTime. Esto es posible ya que el usuario que intente acceder a su cuenta se verá obligado a introducir un código que se enviará al smartphone del propietario de la misma. Por ello, aunque una tercera persona se haya hecho con los datos de inicio de sesión (incluyendo la contraseña) no podrá iniciar sesión en iMessage o FaceTime si no está en posesión de la clave aleatoria que se enviará al smartphone del propietario. En los últimos meses son cada vez más las empresas que ofrecen medidas de seguridad adicionales como la verificación en dos pasos, algo que tal y como ya os hemos comentado en varias ocasiones en WWWhatsnew, resulta bastante conveniente utilizar. Sobre todo si tenemos en cuenta los cada vez más frecuentes ataques informáticos en los que se producen robos de información personal.

Por el momento, esta nueva medida de seguridad se está extendiendo de forma progresiva empezando por los usuarios de los Estados Unidos y Canadá. A pesar de ello, no deberí­a de tardar mucho en aumentar su disponibilidad geográfica.

Fuente: The Guardian.