Desde hace varios días muchos usuarios han confirmado que sus cuentas en teamviewer han sido invadidas, algo extremadamente peligroso, ya que con Teamviewer podemos acceder remotamente a los ordenadores de otras personas (se usa mucho para dar soporte remoto a clientes).
El caso es que en la compañía no tenían ninguna prueba de dicha invasión, aunque acaban de informar a Arstechnica que sí hay cuentas invadidas, seguramente debido a la reciente publicación de millones de contraseñas de tumblr, myspace y linkedin, passwords que con frecuencia son muy usados en otros servicios. Continúa leyendo «El hackeo de Teamviewer y la solución que ha presentado»
Hay muchas formas de reconocer a un usuario específico cuando usa el móvil: los patrones al caminar, la forma de escribir, la localización geográfica… son muchas variables que, combinadas, podrían sustituir a las contraseñas, y en Google quieren que esas funciones estén disponibles para los programadores de android antes de terminar el año.
Daniel Kaufman comentó el viernes algunos puntos relacionados con este proyecto, llamado «Project Abacus», presentado en 2015 por primera vez. El objetivo es que los usuarios puedan desbloquear los dispositivos y acceder a las aplicaciones gracias a una «puntuación de confianza» que se calcula con varios factores, incluyendo reconocimiento facial, voz y los comentados anteriormente. Continúa leyendo «Google quiere eliminar las contraseñas en android aún este año»
Lo leemos en la Government’s National Technical Authority for Information Assurance, del Reino Unido, una institución que publica con frecuencia asuntos relacionados con la seguridad en el mundo digital: no es una buena idea obligar a los usuarios a cambiar contraseñas cada 30, 60 o 90 días, como muchos hacen.
En el artículo, el CESG expone el problema de forma sencilla: las personas no tienen tanta memoria como para estar recordando contraseñas diferentes y complejas constantemente, por lo que acaban creando passwords más débiles, más sencillos de adivinar, cuando tienen que estar actualizándolo a menudo. En muchas ocasiones se ha verificado que las contraseñas que se van creando son variaciones de una misma, por lo que acaba siendo sencillo descubrir la nueva si se tiene en posesión alguna de las viejas.
El popular gestor de contraseñas 1Password, una maravilla para manejar decenas de contraseñas aún en múltiples dispositivos y siempre de forma segura, llega a su sexta versión para móviles Android trayendo consigo enormes características más que esperadas.
Lo primero que destaca es su nuevo flamante diseño con estilo Material Design, lo que mejora su interfaz para hacerla más fácil de usar, rápida, clara y entendible. También se ha incluido la opción para manejar las contraseñas de manera conjunta con compañeros del trabajo, familiares o cualquier otro equipo de confianza siendo posible crear grupos de passwords para luego compartirlos. Continúa leyendo «El gestor de contraseñas 1Password ahora se desbloquea con la huella digital»
Hace unos meses compartimos un listado de sitios que se podían utilizar para revisar la información que Google almacena sobre nosotros: preferencias de anuncios, historial de ubicaciones, actividad web,… y contraseñas.
Smart Lock titula el espacio que permite almacenar estas últimas mediante una cuenta de Google de tal manera que, cada vez que damos en «recordar contraseña» al iniciar sesión en una red social u otro sitio web en Chrome (incluso si es desde Android), son guardados los nombres de usuario y contraseñas respectivas de forma segura, protegidas por nuestro password principal y puestas a disposición en múltiples dispositivos simultáneamente. Continúa leyendo «Para disponer de todas tus contraseñas guardadas en Chrome aún en otro navegador»
Cada año se publica una lista de las contraseñas más populares, las más usadas por personas en todo el mundo para «proteger» su email, su facebook, su vida digital…
Los ganadores durante los últimos años suelen ser «123456» y «password», pero en 2016 hay nuevos protagonistas de la irresponsabilidad, con «StarWars» entre ellos.
Como siempre comentamos, hay algo más importante que tener una contraseña segura, difícil de adivinar, y ese algo es lógico: usar contraseñas diferentes para servicios diferentes. El motivo es obvio: si alguien roba la contraseña del email, no tendrá acceso a facebook, paypal, el banco y demás servicios que, generalmente, se protegen siempre con el mismo password. Continúa leyendo «Estas son las 25 contraseñas que debes evitar en 2016»
LastPass, conocida aplicación multi-plataforma para la gestión de contraseñas adquirida el pasado mes de octubre (de 2015) por LogMeIn, acaba de presentar el lanzamiento de su versión 4.0, considerándose este lanzamiento como importante debido a que los cambios van más allá de las meras cuestiones visuales.
En este sentido, LastPass cuenta desde ahora con la posibilidad de conceder acceso a otro usuario de confianza en caso de emergencia a la propia cuenta, solicitándolo previamente al mismo y estableciéndole un periodo de tiempo de manera opcional, aunque siempre queda la posibilidad de revocar la solicitud y volver a tener el control de la propia cuenta de usuario.
Por otro lado, también cuenta desde ahora con la posibilidad de compartir las contraseñas de manera segura con terceros a través del nuevo centro de intercambio, evitando de esta manera emplear otras herramientas incluso menos seguras para compartir contraseñas.
Además de estas dos novedades importantes, el resto de las novedades apuntan a cambios y mejoras visuales enfocadas en la simplificación de la experiencia que ofrece a los usuarios, haciéndola más fácil e intuitiva de usar.
De esta manera, LastPass, ya en manos de LogMein, entra en nuevo año con propósitos renovados para todos aquellos que confían en la misma para depositar sus contraseñas y gestionarlas eficazmente.
Un grupo de investigadores de la Universidad de Plymouth ha desarrollado un nuevo método de inicio de sesión en sitios web, considerando que podría mejorar en gran medida la seguridad de los usuarios: en lugar de caracteres, las contraseñas se formarían mediante imágenes y códigos.
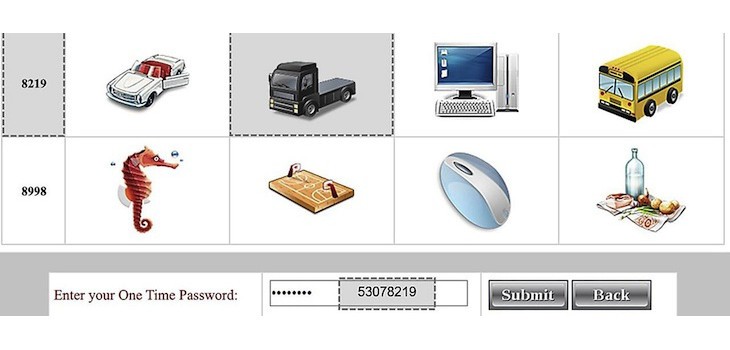
Se trata de GOTPass, un sistema que además de ser más seguro que el utilizado actualmente, sería también más sencillo de recordar. Para comenzar a utilizar dicho sistema, en primer lugar sería necesario dibujar un patrón de desbloqueo de 4×4, similar al que se utiliza en muchos dispositivos móviles. A continuación, GOTPass mostraría cuatro temas distintos y presentaría al usuario 30 imágenes diferentes, de las que habría que elegir una por cada tema. En cuanto al proceso de inicio de sesión, en primer lugar habría que introducir nuestro nombre de usuario y dibujar el patrón previamente configurado. A continuación, GOTPass mostraría 16 imágenes distintas, de las que tan solo dos corresponderían a las cuatro que escogimos inicialmente. Tan pronto hayamos escogido las imágenes correctas, el sistema proporcionaría un código de uso único necesario para iniciar sesión.
Existe un método criptográfico para crear contraseñas seguras llamado Diceware. En él, se lanza un dado corriente 5 veces, se anota la secuencia de 5 dígitos obtenida y se busca dicho valor en una extensa lista de palabras comunes predeterminada. El procedimiento se repite unas 6 o 7 veces para obtener igual número de palabras aleatorias. Que sean comunes facilita que el usuario las recuerde en una frase, y su larga extensión complica que sean conseguidas por atacantes mediante procedimientos de fuerza bruta ”“poner a un PC a probar millones de combinaciones-.
Un ejemplo de contraseña generada y cómo luce su empaque
El método de generación de contraseñas es tremendamente sencillo pero un poco tedioso así que Mira Modi, una niña de 11 años en Nueva York ”“hija de una periodista enfocada en la privacidad- pensó en poner a rentar su solución: 2 dólares por lanzar los dados manualmente, anotar las palabras conseguidas y enviarlas por correo físico al comprador quien las recibe en un sobre sellado; La niña no las almacena y, claro, el comprador puede modificarlas a su antojo ”“poner mayúsculas, agregar símbolos, cambiar palabras, etc.-. Una vez más, la complejidad de dar con las palabras matemáticamente es enorme pues aumenta en un orden exponencial. Continúa leyendo «La niña de 11 años que vende contraseñas altamente seguras por 2 dólares cada una»
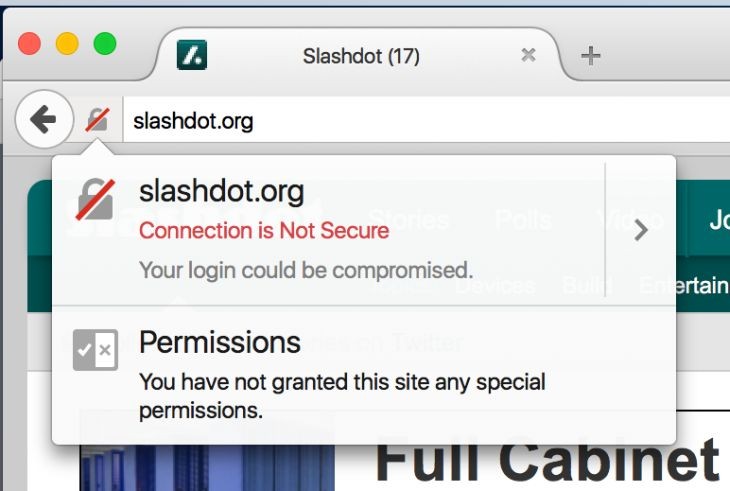
Conforme pasa el tiempo, aumenta la importancia de la seguridad en Internet entre los propios usuarios, y para facilitar esta labor y tomar precauciones al respecto, desde Firefox se está probando una nueva funcionalidad en la que se marcará a todos aquellos sitios web que disponen de campos de contraseñas pero que envían los datos sin cifrar, bajo https://, lo que podría llegar a comprometer la información que los usuarios introducen en las mismas, según el mensaje que el propio navegador les mostrará.
Así lo han indicado Richard Barnes en su cuenta de Twitter de una manera simple y clara, indicando que estas pruebas están dentro de Firefox 44 Nightly. Se trata de un cambio simple pero de gran importancia, lo que posibilitará a que los usuarios se lo piensen mejor antes de introducir datos sensibles en aquellos sitios web que aún no maneja su tráfico de forma cifrada. Es más, de implementarse de serie tanto en la versión estable de Firefox como en otros navegadores web, los responsables de los sitios web que no tengan su tráfico cifrado, se verán obligados a cifrarlo, donde casualmente, como os informamos ayer, la organización Let´s Encrypt les puede echar una mano.
De este modo, nos veríamos en un escenario donde la tónica habitual sea que los sitios web tengan su tráfico cifrado para garantizar a sus visitantes que sus datos no se verían comprometidos. Aunque, hasta que este punto llegue, veremos si finalmente Firefox adopta la nueva funcionalidad de serie para todos los usuarios.



 El popular gestor de contraseñas 1Password, una maravilla para manejar decenas de contraseñas aún en múltiples dispositivos y siempre de forma segura, llega a su sexta versión para móviles Android trayendo consigo enormes características más que esperadas.