
Apple ha admitido un problema con la pantalla interior de «un número pequeño» de iPhone Duo y pide a los afectados que contacten con AppleCare para obtener un reemplazo. El plegable lleva en las tiendas desde el viernes 23 de octubre y en unos pocos días han aparecido quejas de pantallas que se rompen o muestran líneas a lo largo de la bisagra. La compañía ha enviado la misma declaración a varios medios, entre ellos Engadget y, según The Next Web, la CNBC. Continúa leyendo «Apple reconoce que la pantalla interior de algunos iPhone Duo falla a los pocos días y ofrece cambiarlos, pero no dice por qué»
Cl@ve y Cl@ve Móvil: cómo darte de alta y hacer trámites desde el móvil
Cl@ve es el sistema para identificarte ante la Administración sin certificado digital: consultar tus puntos de la DGT o descargar la vida laboral desde el móvil. La novedad que más tiempo ahorra es que ya puedes darte de alta sin salir de casa y sin certificado, con una videoidentificación desde la propia app, y que el acceso diario se resuelve escaneando un código QR con el teléfono. Esta guía es para quien nunca se ha registrado o se quedó en el antiguo Cl@ve PIN: qué modalidad te conviene, qué nivel obtienes con cada una y cómo es un acceso real paso a paso. Continúa leyendo «Cl@ve y Cl@ve Móvil: cómo darte de alta y hacer trámites desde el móvil»
Compartir la cuenta de Netflix, Disney+, HBO Max o Prime Video: qué permite cada plataforma
La regla que comparten las cuatro grandes es la misma: la cuenta es para las personas que viven contigo. Lo que cambia es cómo lo controlan y si te venden una salida. Netflix es la más estricta y la más clara: detecta tu hogar por la conexión del televisor y, a octubre de 2026, cobra en España 5,99 o 6,99 euros al mes por cada persona de fuera que quieras añadir. Disney+ describe una opción parecida en su web estadounidense; en España, su disponibilidad y su precio hay que comprobarlos en la propia cuenta. HBO Max y Prime Video, en lo que publican sus centros de ayuda, se limitan a pedirte que la cuenta no salga de casa. Esta guía es para quien paga una suscripción y quiere saber qué puede compartir sin que le bloqueen la tele del sobrino, ni pagar por algo que no necesita. Continúa leyendo «Compartir la cuenta de Netflix, Disney+, HBO Max o Prime Video: qué permite cada plataforma»
Gemini en Chrome y Copilot en Edge: qué ven de tus pestañas y cómo controlarlo
En resumen: los asistentes de IA integrados en el navegador leen la página que tienes abierta, y a veces más: otras pestañas, el título y la dirección de cada una e incluso tu historial. Esta guía es para quien usa Chrome o Edge y quiere saber exactamente qué comparte con Gemini o con Copilot, qué se guarda y qué interruptor lo apaga. Un dato previo para lectores en España: según la lista oficial de Google consultada el 27 de octubre de 2026, Gemini en Chrome no está disponible en España ni en ningún otro país de la Unión Europea. La documentación de Microsoft sobre Copilot en Edge consultada para esta guía no recoge una restricción equivalente. Continúa leyendo «Gemini en Chrome y Copilot en Edge: qué ven de tus pestañas y cómo controlarlo»
El fallo de Broadcom en los routers: qué dicen Movistar y Orange, qué modelos aparecen y por qué desactivar el WPS no basta
Movistar y Orange aseguran que no tienes que hacer nada con tu router tras el fallo de seguridad descubierto en el wifi de Broadcom: dicen que las actualizaciones se aplican de forma automática. La vulnerabilidad, bautizada como WPSplinter por su descubridor, afecta al código WPS que Broadcom incluye en sus chips, presentes según el investigador en millones de puntos de acceso, y permite tomar el control de algunos equipos desde el alcance de su señal wifi. Lo cuenta Xataka, y el investigador lo detalla en su publicación técnica y en la documentación del fallo.
Lo más inquietante no son los routers, sino cómo ha llegado el asunto hasta aquí: el fallo no tiene número CVE porque Broadcom se negó a pedirlo.
¿Qué es WPSplinter?
Un desbordamiento de memoria en la implementación propia del WPS de Broadcom, el sistema que permite conectar un dispositivo al wifi pulsando un botón. El error está en cómo el router reensambla ciertos mensajes fragmentados, y según su descubridor, el investigador de seguridad Quentin Kaiser, lleva en el kit de desarrollo de Broadcom desde al menos 2010.
El impacto, según la documentación técnica, va desde filtrar memoria hasta ejecutar código arbitrario, con privilegios de administrador en las demostraciones. El atacante no necesita la contraseña del wifi ni completar un emparejamiento WPS: le basta con estar al alcance de la señal. No es un ataque remoto por internet, como han dicho algunos medios, aunque el investigador asegura que funciona «desde el otro lado de la calle» y a bastante distancia.
Kaiser lo presentó el 16 de octubre en la conferencia Hexacon, en París, y cuenta que lo encontró en menos de una semana con ayuda de modelos de IA de frontera trabajando como agentes. No consta que nadie lo haya explotado todavía de forma maliciosa.
¿Por qué no tiene CVE?
Porque Broadcom, que puede asignarlos, se negó a solicitarlo. Según la cronología del investigador, avisó a Broadcom el 18 y el 27 de julio. El 28, la empresa respondió que había un parche y le remitió a los fabricantes. Al día siguiente rechazó pedir un CVE y compartir su aviso a fabricantes, alegando que ese software está obsoleto y fuera de su periodo de soporte. Kaiser añade que Broadcom ya publicó en silencio un arreglo incompleto en 2018 y recomendó migrar a otro software.
La consecuencia práctica es seria. Sin CVE no hay puntuación de gravedad ni aviso estándar, y muchos operadores y empresas dependen de esos identificadores para saber qué parchear. El investigador clasifica los chips BCM3380, BCM3383 y BCM33834, con sistema eCos, como un fallo que no se corregirá nunca, y los BCM3390, BCM63xx, BCM65xx y BCM68xx, con Linux, como en riesgo de serlo si los fabricantes no actualizan. Insiste en que tener uno de esos chips no implica por sí solo ser vulnerable.
¿Qué routers españoles aparecen?
La lista pública del investigador da como confirmados cuatro modelos usados en España: el Askey RTF3505VW, el MitraStar GPT-2541GNAC y el Comtrend VG8050, de Movistar, O2 y Telefónica, y el ZTE F680 v4, de MásMóvil. Como probable figura además el Sagemcom F@ST 5657 de Yoigo.
Xataka incluye también el Sagemcom Fast 5656, el Livebox Fibra de Orange. Conviene tomar ese dato con cautela: en la lista del investigador ese modelo figura como probable para Orange Polonia, no para España, y Roams explica que la unidad que aparece en la presentación es de Orange Francia. Eso sí, Orange cita su router Livebox entre los equipos con componentes afectados.
En Bélgica, el investigador demostró el ataque en routers de tres de los cuatro operadores que probó, y Proximus desactivó el WPS en toda su flota en unas 24 horas.
¿Qué dicen Movistar y Orange, y qué tienes que hacer?
Ambas operadoras dicen que se ocupan ellas. Orange, en declaraciones a Xataka, explica que conoce posibles vulnerabilidades en ciertos componentes, incluido su router Livebox, que no ha identificado ningún caso de explotación, que despliega las correcciones con sus proveedores de forma automática y que sus clientes no necesitan hacer nada. Telefónica asegura que está en contacto con los fabricantes para hacer pruebas en los equipos que gestiona.
En su foro oficial de clientes, según recogen Xataka y Xataka Móvil, Movistar habla de una posible vulnerabilidad en determinados modelos y afirma que las actuaciones necesarias se hacen de forma preventiva y automática, sin que haga falta cambiar la configuración ni el equipo.
¿Y desactivar el WPS? Es el consejo que se ha repetido, pero el propio investigador advierte en su documentación de que no es una solución fiable: en algunos equipos, apagar la opción no desactiva el código vulnerable. Su recomendación es preguntar al operador o al fabricante si hay una actualización de firmware que lo corrija. Si tu router es de compra propia y ya no recibe actualizaciones, el riesgo es el que explicamos en qué pasa cuando un dispositivo deja de actualizarse, y quizá sea el momento de sustituirlo. No es la primera vez este mes que un parche tarda en llegar a donde hace falta: pasó con los servidores de Plex sin actualizar.
Mi postura: los operadores probablemente tienen razón en que el cliente no puede hacer gran cosa, porque los routers que entregan los controlan ellos. Pero «no tienes que hacer nada» no es lo mismo que «ya está arreglado», y ninguna de las dos operadoras ha publicado una lista de modelos concretos ni ha dicho cuándo termina la actualización. El problema de fondo es Broadcom. Una empresa cuyos chips están, según el investigador, en millones de puntos de acceso no debería poder decidir que un fallo con ejecución de código no merece un identificador público porque el software es viejo. Precisamente por viejo sigue funcionando en tantas casas.
Canva ya tiene su propio modelo para generar imágenes: Craft aprende de plantillas de diseño en lugar de fotos
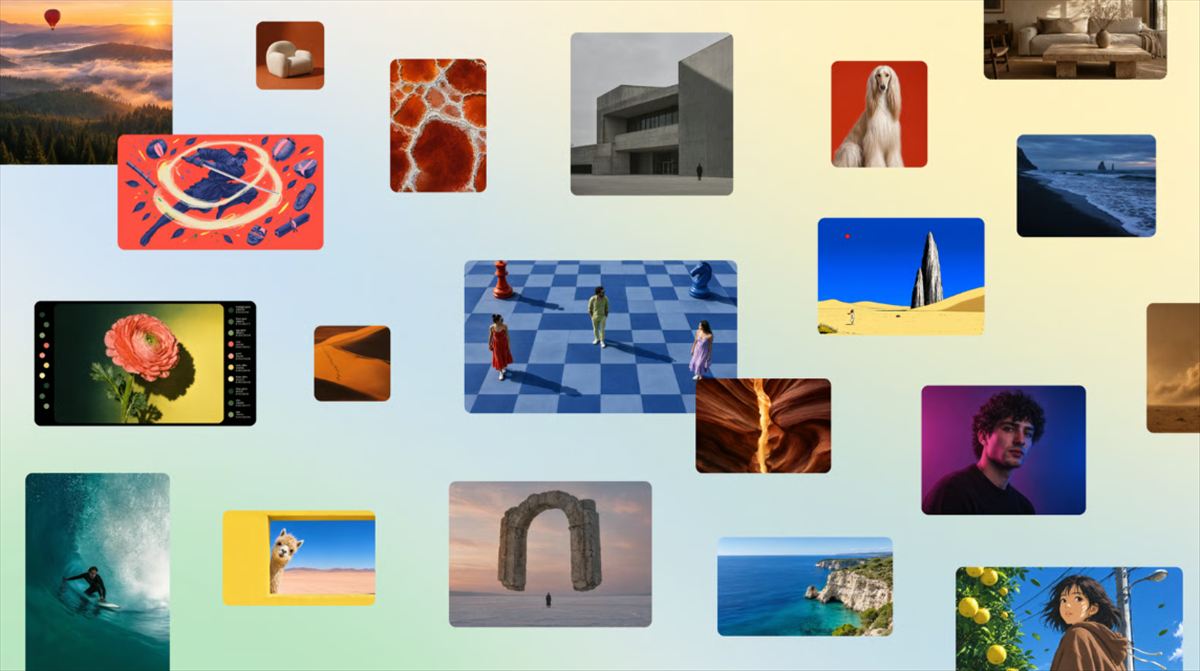
Canva ha lanzado Canva Craft, el primer modelo de generación de imágenes que ha entrenado desde cero su laboratorio interno, Canva Research. Está disponible para todos los usuarios de Canva en el mundo, desde la pestaña Dream Lab, y para desarrolladores a través de su API pública. Genera imágenes de hasta 2K en más de 30 relaciones de aspecto (o una personalizada), y su particularidad es haber aprendido sobre todo de plantillas de diseño hechas por personas y no de fotografías. Lo presentó la compañía en su nota oficial del 22 de octubre, y lo han cubierto TechCrunch, TechRadar y SmartCompany. Continúa leyendo «Canva ya tiene su propio modelo para generar imágenes: Craft aprende de plantillas de diseño en lugar de fotos»
Bluetooth LE Audio y Auracast: qué son y cómo te permitirán escuchar la tele o el aeropuerto con tus auriculares
Auracast convierte cualquier fuente de sonido en una pequeña emisora: un móvil, una tele o el sistema de megafonía de un recinto emiten por Bluetooth y todos los auriculares compatibles que estén cerca pueden sintonizarla, sin emparejarse uno a uno. Es una función de Bluetooth LE Audio, la nueva generación del audio Bluetooth, que también estrena el códec LC3 y el soporte nativo para audífonos. Continúa leyendo «Bluetooth LE Audio y Auracast: qué son y cómo te permitirán escuchar la tele o el aeropuerto con tus auriculares»
Analizar una hoja de cálculo con ChatGPT, Gemini o Claude: qué hacen bien y dónde se equivocan
En resumen: subir un Excel o un CSV a un chatbot y preguntarle «¿qué meses vendimos menos?» funciona, y a menudo muy bien. Esta guía es para quien quiere hacerlo con ChatGPT, Gemini o Claude sin tragarse un error de cálculo con apariencia de informe. La clave está en un detalle que cambia todo: cuando la IA ejecuta código para calcular, puedes comprobar cómo ha llegado al resultado; cuando solo «lee» la tabla y responde, no. Continúa leyendo «Analizar una hoja de cálculo con ChatGPT, Gemini o Claude: qué hacen bien y dónde se equivocan»
Te llega un código de verificación que no has pedido: qué significa y qué hacer
Un SMS, correo o aviso con un código que no has solicitado no significa que te hayan robado la cuenta. Significa que alguien ha escrito tu número, tu correo o tu contraseña en algún sitio, por error o a propósito. La regla que repiten Google y WhatsApp es la misma: no compartas ese código con nadie. Lo que cambia, y esta guía explica cómo distinguirlo, es si además tienes que cambiar la contraseña ya.
El primer reflejo suele ser el pánico, y no hace falta. Microsoft lo resume en su guía sobre códigos de verificación: si alguien intenta entrar en tu cuenta, sin el código tu cuenta está segura. WhatsApp dice lo mismo con otras palabras en su página sobre códigos que no has solicitado: sin ese código nadie puede completar la verificación ni usar tu número, así que sigues teniendo el control. El código es la cerradura; mientras no lo entregues, la puerta aguanta. Continúa leyendo «Te llega un código de verificación que no has pedido: qué significa y qué hacer»
Por qué falla el GPS del móvil en la ciudad o en un túnel (y cómo mejorar la precisión)
¿El punto azul te coloca en la acera de enfrente, se pone a dar saltos entre edificios o se congela al entrar en un túnel? No es que tu móvil esté roto. En campo abierto, el GPS de un smartphone suele acertar en un radio de unos 4,9 metros, según la web oficial del Gobierno de Estados Unidos sobre el sistema. En la ciudad, la señal choca con fachadas y rebota. En un túnel, sencillamente no llega.
Para quien se orienta con el móvil y desconfía del punto azul: las tres causas del error (bloqueo, rebotes y uso bajo tierra), los ajustes de Android y iPhone que sí ayudan y por qué la doble frecuencia y Galileo se defienden mejor entre rascacielos. Continúa leyendo «Por qué falla el GPS del móvil en la ciudad o en un túnel (y cómo mejorar la precisión)»