Twitter implementa dos mejoras relacionadas con la seguridad de las cuentas

Un dí­a después de la celebración del dí­a mundial de las contraseñas, Twitter anuncia a través de su blog el lanzamiento de un par de mejoras relacionadas con la protección y acceso seguro de las cuentas de usuario, estando por un lado el rediseño del proceso del restablecimiento de las contraseñas, y por el otro, la protección de las cuentas ante intentos de acceso sospechosos.

Respecto al rediseño del proceso del restablecimiento de las contraseñas, Twitter persigue el objetivo de que aquellos usuarios que han perdido o se les han olvidados sus propias contraseñas, lo tengan más fácil para volver a sus cuentas. Dicho proceso les permitirá elegir la dirección de correo electrónico o número de teléfono asociado a sus cuentas para que se les enví­en la información del restablecimiento. En este sentido, señalan además que será más fácil el restablecimiento de las contraseñas a través sus aplicaciones móviles para Android e iOS.

Y respecto los intentos de acceso sospechosos, Twitter indica que cuenta con un nuevo sistema que analiza los intentos de inicio de sesión en las cuentas de usuario, teniendo en cuenta informaciones como las ubicaciones, los dispositivos y los historiales de acceso. De este modo, si el sistema identifica un intento de inicio de sesión como sospechoso, realizará una pregunta sencilla acerca de la propia cuenta a la que se intenta acceder, y que sólo tendrá que saber el propietario de dicha cuenta, verificando así­ que es el usuario legí­timo para posteriormente concederle el acceso. Twitter además enviará un mensaje de correo electrónico informando de una actividad inusual, dando opción a cambiar la contraseña en caso de que el usuario afectado lo considere necesario.

En su anuncio además apuntan a una publicación propia con consejos sobre seguridad para las contraseñas desarrollada a través de cuatro puntos, que los usuarios podrán seguir para fortalecer la seguridad de sus cuentas, tanto en Twitter como en otras aplicaciones y servicios.

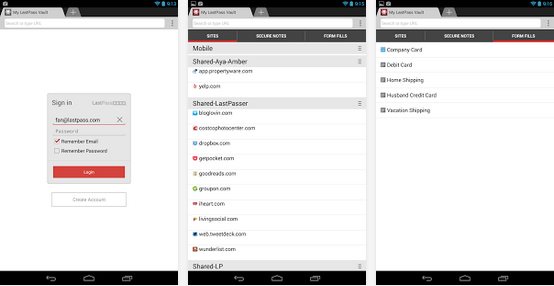
LastPass se actualiza y añade entrada de contraseña automática para aplicaciones Android

lastpass

LastPass, uno de los administradores de contraseñas multiplataforma más seguros, utilizados y conocidos hasta la fecha, estrena su versión 3.2, con la que nos trae entrada de contraseña automática para aplicaciones y sitios visitados ví­a Google Chrome en android. La actualización viene en forma de respuesta a las peticiones de miles de usuarios que pedí­an la implementación de esta función desde que PasswordBox, la competencia, permití­a desde el mes pasado insertar login y contraseña automáticos en apps nativas.

LastPass utiliza la API Accessibility Services en Android para realizar este proceso de introducción automática de datos, y así­ la aplicación pueda realizar un mapeado entre nuestros datos y los campos de texto en los que tienen que introducirse. La nueva caracterí­stica tiene sus pros y contras y quizá necesite pulirse, ya que por ejemplo en algunos dispositivos Samsung bloquea el poder pegar información en los campos de introducción de contraseña. Otros usuarios han comentado también que en Google Chrome la página web se congela, apareciendo código en Java en la barra de navegación. Pese a todo, es casi seguro que estos bugs se resuelvan en los próximos parches.

Podéis descargar la aplicación de forma gratuita en Google Play, y dispondréis de una prueba gratuita de 14 dí­as – en caso de que queráis adquirir la versión premium, tendréis que abonar 12 dólares al año (1 dólar por mes).

Clef, para identificarse en Wordpress usando lectura de código desde el móvil

clef

Una buena manera de olvidarse de los nombres de usuarios y contraseñas es usar la verificación ví­a lectura de códigos que ofrece Clef (getclef.com), creado para sistemas Wordpress.

Se trata de una aplicación que, instalándose en modo plugin dentro de nuestro sitio web, y como aplicación en android o iPhone, solicita realizar la captura del código que aparecerá en pantalla para poder identificarse con éxito, lo que significa que nadie podrá entrar en la web si no tiene la aplicación con el PIN adecuado instalado en el terminal.

En su web explican el proceso y ponen un ejemplo para realizar la identificación, incluyendo los enlaces a iOS y android para poder instalar la herramienta. Desde la sección de administración de Wordpress es posible desactivarlo en caso de robo o pérdida del móvil, ayudando así­ a aumentar aún más la seguridad.

Clef es una de las soluciones recomendadas en pepemontoro.es para dejar de ser esclavos de contraseñas, aunque de momento solo funciona para Wordpress, por lo que su alcance es aún bastante limitado.

LoginBox, un gestor de contraseñas diferente [iOS]

LoginBox

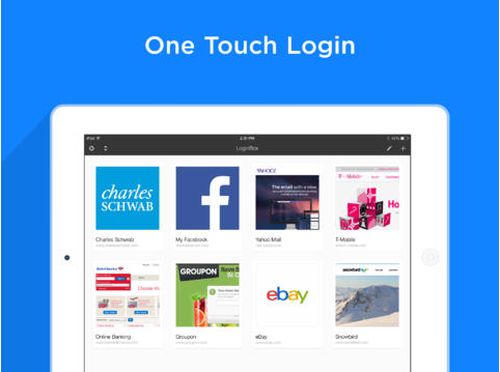
Cada vez es más frecuente que accedamos a sitios web a través de nuestros dispositivos móviles, sobre todo, si éstos disponen de generosas pantallas que nos permita acceder cómodamente a los contenidos. Además, también accederemos a nuestras cuentas de usuario en múltiples servicios, por lo que deberemos introducir nuestros nombres de usuario y contraseña para iniciar sesión. Lo malo será cuando sean varios los sitios donde queremos entrar con nuestras cuentas y queramos acordarnos de todos los datos de accesos que necesitamos, que habitualmente podemos recurrir a las habituales aplicaciones de gestión de contraseñas y de autocompletado, aunque LoginBox es una aplicación que nos ofrece una solución diferente.

Y es que no en todos los sitios web donde debemos iniciar sesión funcionan de la misma manera ni ofrecen las mismas caracterí­sticas, de manera que aquellos sitios que ofrecen un sistema de inicio de sesión diferente a lo estándar, las actuales soluciones pueden no funcionar, aunque en el caso de LoginBox (loginbox-app.com) sí­, ya que lo que hace previamente es grabar nuestras acciones a través de su mini-browser a la hora de iniciar sesión en los diferentes sitios, acciones que luego la aplicación las usará para iniciar sesión en posteriores ocasiones por nosotros.

De esta manera, LoginBox se adapta a cada sistema de inicio de sesión de cada sitio, simplemente replicando nuestras acciones en ocasiones sucesivas, aunque hay que tener en cuenta que las contraseñas son almacenadas en el propio dispositivo, y que además usan cifrado AES acelerado por hardware, tal y como indica TechCrunch, donde además, los datos no serán enviados a los servidores de la compañí­a. También dispone de un PIN de autoprotección por si los dispositivos cae en manos indeseadas, y además, dispone de soporte para iCloud de Apple.

Conocido en su fase de pruebas como TapIN, LoginBox se ofrece de manera gratuita para hasta tres sitios web, teniendo que realizarse pagos para un número mayor de sitios web. Además, existe una versión Pro por 6,99 dólares para ilimitados inicios de sesión y sincronización.

Actualmente cuenta con aplicación móvil para dispositivos iOS (iPhone e iPad)

F-Secure presenta un nuevo gestor de contraseñas para Windows, Mac y Android

Tener un buen sistema de gestión de contraseñas es importante por varios motivos, de los cuales destaco:

– Poder tener un password seguro, diferente para cada sitio web en el que nos registramos, password que se genera y se completa de forma automática en cada web.
– No tener que recordarlas, ya que solo es necesario guardar en nuestra memoria la contraseña master.
– Tener la seguridad de que estas contraseñas están en un lugar seguro, lejos de ojos curiosos.

Si uno de los reyes en esta categorí­a es Lastpass, y ya os hablamos de una lista de 7 gestores de contraseñas online, para PC, Mac y móviles, ahora es la compañí­a especializada en seguridad online F-Secure la que presenta su solución.

f-secure

Se trata de F-Secure KEY, disponible para Mac, Windows y Android y con versión iOS en camino, tal y como comentan en TNW.

Además de crear, guardar y sincronizar contraseñas entre dispositivos, permite también guardar detalles de tarjetas de crédito, contraseñas de redes WiFi y detalles relacionados con sistemas de alarmas en casa, por lo que van más allá de un simple gestor de passwords web.

La solución es gratuita, disponible únicamente en inglés, y ya está disponible para que podamos instalarla en nuestro sistema. Por desgracia, no hay previsión de tener versión de F-Secure Key para Linux.

En su web podéis tener acceso a otras herramientas gratuitas de la compañí­a, como un sistema alerta de malware, otra que gestiona los permisos dados a aplicaciones, otra que identifica familiares en los smartphones, etc.

Un juego basado en el robo de las contraseñas de Adobe

Millones de contraseñas, con sus nombres de usuario correspondientes, fueron robadas de la base de datos de Adobe hace poco más de un mes, millones de clientes que han visto como sus datos de acceso estaban disponibles de forma pública, ya que la forma de ocultar la contraseña era bastante básica, cualquiera con un poco de conocimientos del tema podí­a descubrir lo que allí­ se ocultaba. También robaron información de las tarjetas de crédito y el código de algunos de los programas de Adobe, tal y como informaron en el blog de la compañí­a.

El problema no está en que se pueda entrar en la cuenta de Adobe de otras personas (Adobe ya se ha encargado de solicitar el cambio de contraseña de sus usuarios en el siguiente acceso, algo para lo que es necesario el email), el problema está en que muchos usuarios usan la misma combinación de usuario y contraseña en otros servicios, por lo que esa pareja de datos (login y password) puede estar siendo usada para acceder a emails, cuentas de paypal, servidores web y un largo etcétera.

Algunos servicios de hospedaje ya han enviado información a sus usuarios sobre el tema, para que cambien sus contraseñas de forma inmediata en caso de que coincida con la de Adobe, ya que en caso contrario podrí­an ser invadidos fácilmente millones de sitios web en todo el mundo.

El caso es que el asunto es serio, pero eso no impide que ya se haya publicado un juego sobre el tema. En zed0.co.uk/crossword/ hay un crucigrama en el que las contraseñas robadas (las más populares) son las protagonistas, tal y como anuncian en TNW.

juego

El juego muestra decenas de contraseñas extremadamente populares en todo el mundo, desde la famosa «123456» (la más usada con diferencia) a las «zxcvb» de toda la vida, por lo que es importante revisarlas para verificar que no coincide con ninguna de las nuestras.

Google protegerá las contraseñas guardadas en Chrome

Chrome

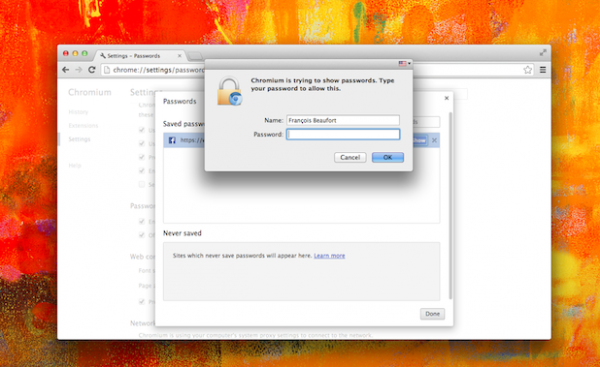
Franí§ois Beaufort, perteneciente a Google, publica en su perfil de Google+ acerca de una nueva medida de seguridad incorporada en el último build de Chromium para Mac OS X, de manera experimental, que podrí­a suponer que en un futuro dicha medida la podamos usar el resto de usuarios del resto de plataformas. Esta medida, que actualmente los usuarios de dicho navegador podrán usar mediante su activación a través de chrome://flags/#enable-password-manager-reauthentication, está pensada para todos aquellos usuarios que quieran ver las contraseñas de sus listas de contraseñas almacenadas en sus navegadores web, deban antes autenticarse de nuevo con el login del propio sistema, un comportamiento que funciona de manera similar a Safari.

Si pasado un minuto, los usuarios desean volver las contraseñas de nuevo, entonces volverán a estar obligados a tener que autenticarse para realizar la misma operación. De momento, no se sabe nada más al respecto acerca de si esta medida será incorporada para otras plataformas y de la adaptación a los mismos, pero de ser afirmativo, supondrí­a una nueva capa de seguridad para el acceso a las contraseñas almacenadas en el propio navegador, arreciando así­ las crí­ticas recibidas en este sentido.

Y es que, como ya hemos visto en varias ocasiones, a Google le preocupa mucho el tema de la seguridad en todos los productos y servicios que ofrece, y claro, quiere que los usuarios estén lo más protegido posibles. Así­ que esta es una opción más para hacer de Chromium y derivados unos navegadores seguros que evite males mayores.

7 gestores de contraseñas online, para PC, Mac y móviles

Con tanta aplicación web, servicio online y red social disponible que nos convence de unirnos, resulta de utilidad tener a la mano soluciones alternativas que permitan prescindir de la pesada tarea de tener que recordar centenares de nombres de usuario y contraseñas. Obviamente tales soluciones ya existen y además de solucionar el problema, optimizan el tiempo y la manera en como a diario se accede a cada servicio sin importar si es desde un PC (desde el escritorio o desde el navegador), un Mac o un dispositivo móvil. Aquí­ están algunas de las mejores opciones:

password

1. TapIN

Un gestor de contraseñas para dispositivos Apple que almacena las contraseñas rápidamente para permitir loguearse automáticamente con apenas un toque (o tap) en vez de con largas contraseñas introducidas carácter por carácter. Cuenta con encriptación AES-256 para garantizar su gestión y almacenamiento seguro. Plataformas: iOS

2. Dashlane

Encriptación AES-256, multiplataforma, sincronización instantánea entre dispositivos, integración con navegadores para loguearse automáticamente en cualquier sitio web, generación de contraseñas aleatorias a partir de palabras clave preferidas, llenado automático de formularios y la posibilidad de guardar información financiera (datos de tarjetas de crédito y facturas) son algunas de sus caracterí­sticas más interesantes. Plataformas: Windows, Mac, iOS y Android

3. KeePass

Una flamante aplicación open source perfecta para quienes no desean ceder su información personal a terceros sin las garantí­as suficientes en su tratamiento. Permite generar múltiples bases de datos de contraseñas (no sólo de sitios web) con algoritmos avanzados de encriptación para su protección. Es tan segura que muchas aplicaciones de terceros le usan como base para funcionar, por ejemplo, en dispositivos móviles (como KeePassDroid, 7Pass y MiniKeePass) y Mac OS X (KeepassX). Plataformas: Windows y Linux

4. KeePassDroid

De nuevo, ya que KeePass es software libre, existen varias apps que le sacan provecho desde dispositivos móviles incluyendo a los que tienen Android. KeePassDroid es una de ellas la cual cuenta con un generador de contraseñas seguras, campos para contraseñas libres (por ejemplo, de í­tems fí­sicos como los de la tarjeta de crédito) y la posibilidad de crear una copia de seguridad en Dropbox de la base de contraseñas almacenadas. Plataformas: Android

5. Roboform

Un servicio que se ofrece especialmente como plugins para navegadores aunque también como aplicaciones instalables. La idea es simple: al tratar de loguearse en un sitio web se podrá pulsar en el botón de RoboForm para que se presenten diferentes opciones incluyendo la funcionalidad automática de relleno de formularios que introducirá al instante el nombre de usuario y contraseña. Cuenta también con generación de contraseñas aleatorias. Plataformas: Windows, Mac, Linux (desde el navegador), iOS y Android

6. PassPack

Una solución estrictamente online (no con aplicación pero sí­ con versión para móviles) que además de permitir guardar las contraseñas y datos de usuario de forma segura, hace posible gestionarlas y compartirlas con otros usuarios. Para un mejor aprovechamiento, cuenta con bastante documentación incluso en PDF. Plataformas: Navegadores de escritorio y móviles.

7. LastPass

Finalmente el más popular del listado, LastPass, un gestor de contraseñas que minimiza la tarea de recordar centenares de passwords a una sola. Además, cuenta con relleno de formularios automágicamente, login con un clic, sincronización multidispositivos automática, herramientas de seguridad antiphishing y antispam, y una caja fuerte para almacenar notas confidenciales protegiéndolas mediante un proceso de encriptado avanzado. Plataformas: Windows, Mac, Linux, iOS, Android, BlackBerry, webOS, Windows Phone y navegadores.

Imagen de password desde shutterstock.com

Mitro, interesante propuesta para coordinar contraseñas en equipo

mitro

Si estamos llevando a cabo un trabajo en equipo por nuestros estudios o por nuestras tareas laborales, nos interesará conocer Mitro, ya que propone una excelente solución para compartir el acceso a diferentes servicios web.

Ya sea que como equipo compartamos la misma cuenta de Twitter, Facebook, Dropbox o cualquier otro servicio necesario para nuestro proyecto o marca, podemos simplificar el proceso con Mitro, aún cuando se unan nuevos integrantes al grupo. No es un administrador de contraseñas, sino que es mucho más potente, ya que una vez configurado nos permitirá iniciar sesión automáticamente en los servicios web que hemos registrado.

Tanto si pensamos utilizarlo con nuestro equipo o para uso personal, el procedimiento es muy simple. Cada vez que nos loguemos en un servicio web que deseamos guardar en Mitro, simplemente tenemos que señalar (con la ayuda de su extensión para Chrome) que deseamos guardar la contraseña. De esa manera, la próxima vez que deseemos acceder se nos preguntará si deseamos loguearnos automáticamente mediante Mitro.

Desde nuestro panel de control en el sitio de Mitro podremos ver todos los servicios web que hemos integrado con opciones para realizar cambios o compartir el acceso. También nos permite agregar contraseñas de manera manual, así­ como notas para servicios o datos ajenos a la web.

Mitro promete mantener nuestra información segura y encriptada, además de contar con algunas opciones extras como  reconocer si el dispositivo con el que se accede no está autorizado y la verificación en dos pasos. Una interesante propuesta para mantener nuestras contraseñas en un solo lugar, compartirlas y acceder automáticamente desde cualquier lugar.

Problemas de seguridad en LastPass

Buena prueba de que no existen sistemas 100% seguros, como nada en la vida, la tenemos en un bug encontrado en la aplicación para Windows del gestor de contraseñas LastPass, servicio dedicado al almacenamiento de contraseñas en un servidor seguro para permitir a los usuarios identificarse automáticamente en aquellos sitios web donde estén registrados. El bug afecta únicamente a aquellos usuarios que usen la versión 1.0.20 del plugin de LastPass en equipos bajo Windows, afectando sólo al complemento para Internet Explorer, eliminándose los datos al cerrar sesión del propio navegador.

El bug permite mostrar algunas de las contraseñas de los propios usuarios, aunque para explotarlo, los atacantes deberí­an realizar un volcado de memoria, que se realizarí­a cuando los usuarios afectados intentan conectarse de un proceso a otro, permitiendo así­ al atacante tener acceso a las contraseñas utilizadas durante la última sesión de navegación, incluso si el navegador ya no hace registros con LastPass. Los atacantes también podrí­an aprovechar el acceso fí­sico de los ordenadores afectados para explotar la vulnerabilidad.

Según un portavoz de la compañí­a:

Si se explota, las contraseñas almacenadas en LastPass eran accesibles al realizar un volcado de memoria del navegador (…) Si un usuario ha iniciado sesión en IE y en el complemento de LastPass descifrarí­a así­ localmente sus datos, las contraseñas que se habí­an utilizado en esa sesión de navegación serí­an visibles en el volcado de memoria como resultado.

En este sentido, la misma compañí­a ya ha lanzado una actualización para solventar el problema, cumpliendo así­ con la privacidad y seguridad de los datos de los propios usuarios, como dijo el mismo portavoz a Mashable.

En cualquier caso, el alcance del problema hubiera sido mí­nimo, aunque el rápido ofrecimiento de una solución es un detalle muy a tener en cuenta para este tipo de situaciones. Además, los usuarios pueden seguir confiando en los servicios de gestión de contraseñas, ya que a juicio de LastPass, sigue siendo una ví­a más segura que confiar en la tí­pica información de registro para acceder a las cuentas de usuarios en diferentes servicios.

Si eres uno de los usuarios afectados, puede descargarte la actualización desde este enlace.