Lo que podemos esperar de 2012 en lo que a temas de seguridad se refiere

Desde Kaspersky Lab nos enví­an una nota con el balance de lo que ha sido 2011 y lo que nos espera en 2012 en lo que a temas de seguridad se refiere.

Si en 2011 acapararon todas las miradas Stuxnet, Duqu, los ataques a Sony o el incremento del malware en Android, los protagonistas estrella del 2012 serán los grupos hacktivistas, el ciberespionaje, los ataques dirigidos a las empresas, órganos policiales y judiciales, los principales desarrolladores de software y videojuegos (Adobe, Microsoft, Oracle y Sony), Google+ (ví­a sistema operativo Android) y Apple (plataforma Mac OS X).

La nota se enfoca en diez puntos protagonistas de 2011 que continuarán teniendo un papel principal en los titulares de ciberseguridad de este nuevo año.

1.- Aumento del “Hacktivismo”. Una de las principales tendencias de 2011 que, sin duda continuará dando mucho que hablar en 2012.

2.- Hackeo de HBGary Federal. O cómo las contraseñas débiles y los sistemas de software anticuados unidos al uso de cloud convierten la seguridad en una pesadilla.

3.- Advanced Persistent Threats (APTs). Estos ataques confirman la consolidación del ciber-espionaje como práctica común entre altas esferas estatales.

4.- Ataques contra Comodo y DigiNotar. La confianza en las autoridades certificadoras (CA) ha estado bajo amenaza. En el futuro, es muy probable que aparezca más malware de firma digital.

5.- Duqu y Stuxnet. Estado del arte de la ciberguerra. ¿Veremos el nacimiento de la Ciber Guerra Frí­a?

6.- Hackeo de la red Sony PlayStation. Los nuevos peligros escondidos tras la nube. Información personal accesible en un solo sitio, lista para ser robada en caso de desconfiguración o problemas de seguridad.

7.- Desarticulación de botnets y la batalla contra el cibercrimen. Las bandas organizadas de cibercrimen han comprobado cómo sus timos conllevan riesgos. Cada batalla contra el cibercrimen evidencia las limitaciones de nuestro actual sistema legal en lo que se refiere a afrontar el cibercrimen con contundencia.

8.- El aumento de malware para Android. Diversos factores convierten a Android en un objetivo vulnerable para el cibercrimen: crecimiento rápido, acceso gratuito a la documentación de la plataforma y escaneado débil en Google Market, facilitando la subida de programas maliciosos.

9.- El incidente de CarrierIQ. ¿Sabes qué hay instalado en tu dispositivo móvil? Un solo incidente nos mostró los pocos datos que tenemos sobre quién controla nuestra hardware.

10.- Malware para Mac OS. El salto de la amenazas de PC al sistema operativo de Mac ha sido una de las importantes tendencias de este 2011 y continuará en el año que comienza.
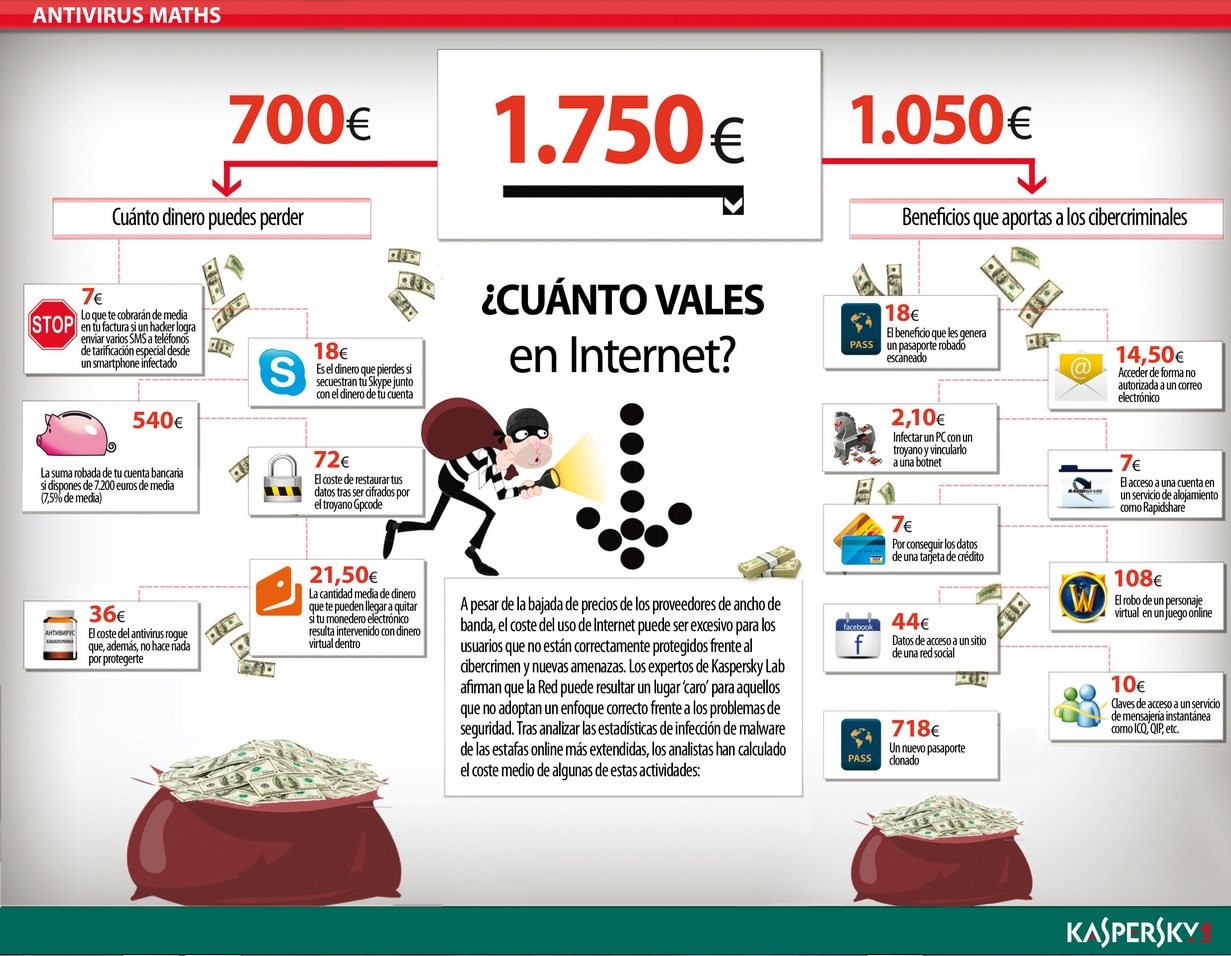
¿Cuánto ganan los cibercriminales? #infografí­a


En la imagen superior (pulsad para ampliarla) podéis ver los datos que han publicado hoy en Kaspersky Lab en forma de infografí­a.

Tras analizar las estadí­sticas de infección de malware derivadas de las estafas online más extendidas, Kaspersky Lab muestra algunos ejemplos de lo que pueden llegar a costar esas ciberactividades a los usuarios y los beneficios para los cibercriminales con el objetivo de ayudar a valorar hasta qué punto merece la pena Internet sin seguridad.

Entre otras cosas vemos como se embolsan 144 euros por cada dato de acceso a una red social y 7 euros por los de una tarjeta de crédito, mientras que intervenir un smartphone y empezar a enviar SMS a teléfonos de tarificación especial puede llegar a costar 7 euros de media

Cómo saber si nuestro ordenador ha sido ví­ctima de la operación Ghost Click


Trend Micro y el FBI han estado trabajando juntos para acabar con una operación que ha estado robando datos de personas durante varios años.
Se trata de la operación Ghost Click, detallada en trendmicro.eu, donde nos dan instrucciones para saber si nuestro ordenador es una de las ví­ctimas de la operación.
Sólo tenemos que informar la dirección DNS de nuestra configuración de red (ipconfig /all en el cmd de Windows u opción de preferencias/red en Mac) en esta página del FBI, existiendo una herramienta en housecall.trendmicro.com para los que sospechan que han sido afectados y un formulario para informar de la situación al FBI.
Los criminales cambiaban la dirección DNS para enviar a clones de sitios donde los usuarios informaban datos personales, habiendo afectado a 4 millones de personas de más de 100 paí­ses diferentes.
Más información en Operación Ghost Click y venturebeat.com

Google lanza campaña para promover la seguridad en lí­nea


No es la primera vez que vemos a google preocupado en la seguridad en Internet, recordemos que hace ya mucho tiempo que existe www.google.es/familysafety, con consejos y herramientas para que las familias usen Internet de forma segura y productiva.
Ahora se ha asociado con Citizens Advice Bureau, en el Reino Unidos, para presentar Stay Safe Online, un nuevo proyecto con un objetivo parecido al de Family Safety.

Esta campaña, que tiene como nombre “Good To Know”, incluye enlaces relacionados con Malware, Phishing, gestión de contraseñas, redes seguras, comercio electrónico y varios otros temas que deben continuar tratándose con calma y buena letra entre los diferentes colectivos de todo el mundo.
Echad un vistazo en Stay Safe Online, en inglés, recordando que www.google.es/familysafety está en nuestro idioma.
Ví­a TNW

Facebook colabora con Websense para detectar el uso de URLs malintencionadas


La mundialmente conocida red social Facebook ha firmado una colaboración con la compañí­a de seguridad Websense para proteger a sus usuarios del spam y de los enlances malintencionados en general.
A principios de 2011 Facebook ya anunció su colaboración con Web of Trust, consiguiendo así­ una mejora en la detección de spam en la red, pero los «atacantes» fueron capaces de sortear la mayorí­a de trampas puestas por la compañí­a y por ello Facebook decidió colaborar esta vez con Websense, que aporta otro tipo de escaneo basado en comprobar la fiabilidad de las páginas en tiempo real antes de que el usuario las visite.
En palabras del mismo jefe de tecnologí­a de Websense, Dan Hubbard, su objetivo es el siguiente: «Websense Security Labs trabaja para descubrir, investigar, y reportar las amenazas de Internet que están diseñadas para sortear los productos antivirus. A través de nuestra protección a tiempo real para malware, spyware, contenido inapropiado, filtración de datos y spam, hacemos que sea seguro para la gente utilizar la web«.
Ví­a: Computerworld

BitDefender lanza sistema para proteger nuestro Twitter de Malware y phishing

BitDefender anuncia el lanzamiento de una herramienta que puede ayudarnos a evitar los enlaces que apuntan a malware en nuestra cuenta de Twitter.
Son habituales los enlaces que aparecen en nuestra linea de tiempo apuntando hacia sitios que pueden comprometer la seguridad de nuestros datos o la buena salud de nuestro ordenador, motivo por el que muchas empresas han lanzado sus propios acortadores de urls para que sea fácil reconocerlos, aunque no dejan de existir muchos otros relativamente peligrosos.
Ahora tenemos en Safego una aplicación que analiza nuestra cuenta de Twitter en busca de spam, phishing y malware, siewndo avisados cuando algo así­ se encuentra.
Semejante en funcionamiento a su versión de Facebook, se encuentra en versión beta, avisando ví­a DM de cualquier actividad extraña.
Después de dar permiso a la aplicación, podemos indicar las cuentas de twitter que queremos analizar, así­ como la lista de mensajes directos o nuestra propia linea de tiempo.
Link: Safego | Ví­a techcrunch

Google puede avisarnos si nuestro ordenador está infectado


En el blog de Google anuncian que son capaces de detectar si un ordenador está infectado por un malware especí­fico, mostrando el mensaje que veis en la captura superior.
Capaz de detectar tráfico de datos poco usual, podrán avisar al usuario que el ordenador puede estar infectado, aconsejando una serie de acciones para solucionar el problema.
Comprobaron que pueden detectar este problema durante la manutención de algunos servidores, lo que abre las puertas a que cada vez más tipos de malware puedan ser detectados antes de que sea demasiado tarde. En este caso el programa enviaba tráfico a Google desde varios proxys.
Un paso más para hacer de la web un lugar más seguro.

Google anuncia g.co, su nuevo acortador de urls


Anunciado en el blog oficial, dos años después de presentar su ya famoso goo.gl (ampliamente utilizado en las redes sociales), hoy es el primer dí­a de un nuevo acortador de urls: g.co.
Será usado en todos los servicios oficiales de Google y apuntará únicamente a sitios webs propiedad de la gran G, con lo que no podremos usarlo para acortar nuestras urls y sí­ para tener la seguridad de que el destino de una dirección que comience por g.co es de ellos.
Una idea interesante que puede facilitar la vida a los que tanto nos preocupamos por la seguridad y la distribución de malware.

Facebook bloquea extensión para exportar amigos y Google no recomienda gplus.to


Dos noticias relacionadas con los movimientos que Google + ha generado en la red.
Por un lado tenemos el bloqueo de la extensión que os comentamos hace una semana, Facebook Friend Exporter, capaz de exportar los amigos de Facebook para que estén disponibles en la agenda de Google, listos para ser importados en Google Plus.
El bloqueo se está realizando de forma progresiva, de forma que el email de los amigos ya no está disponible para miles de usuarios después de haber realizado la exportación, según informan en la propia página del plugin.
El creador de la misma promete realizar los ajustes necesarios para impedir el bloqueo, aunque no parece una muy buena idea luchar contra el equipo de programadores de Facebook…
Por otro lado tenemos gplus.to, servicio que os comentamos ayer, creado para ofrecer una url de losperfiles de Google + más sencilla de recordar para todos.
Según informan en TNW, Google no recomienda el uso de este tipo de servicios, ya que prometen crear uno oficial dentro de poco y sitios como gplus.to no ofrecen ninguna garantí­a ni de funcionamiento ni de enlaces libres de malware.
Mientras tanto recomiendan usar el perfil antiguo de nuestra cuenta de google (profiles.google.com/nombre_usuario) ya que apunta al nuevo perfil de Google +.

Twitter ya acorta urls de forma automática

En el blog de Twitter acaban de anunciar una novedad que muchos hace tiempo que llevan pidiendo. Ahora sólo tenemos que incluir una url en el campo de texto de twitter.com y la tendremos acortada con t.co para que no ocupe más de 19 caracteres.
Por otro lado comentan que esto ayudará a tener más control sobre las webs que son recomendadas en su red, ya que podrán direccionar a una página de alerta en caso de apuntar a alguna web sospechosa (distribución de malware, por ejemplo).
Por supuesto esto no evita que puedan usarse otros acortadores, como bit.ly o ow.ly, por ejemplo.