
Un agente de IA que navega por ti lee todo lo que aparece en la pantalla, y no siempre sabe distinguir tus órdenes de las que alguien ha escondido en una web. Ese fallo tiene nombre, inyección de instrucciones (prompt injection), y las propias empresas que venden estos agentes reconocen que no está resuelto. Esta guía es para quien ya usa, o piensa usar, una extensión o un modo agente que hace clic, rellena formularios y compra. Al terminar sabrás qué permisos estás concediendo, cómo funciona el ataque y qué hábitos reducen el daño si ocurre. Continúa leyendo «Agentes de IA que navegan y compran por ti: qué permisos les das y qué es la inyección de instrucciones»
Cuánto tarda hoy un atacante en adivinar tu contraseña: lo que dice (y lo que no) la tabla de Hive Systems
Una contraseña de 8 caracteres aleatorios con mayúsculas, minúsculas, números y símbolos aguantaría 132 años frente a un atacante bien equipado. Una de 16 letras minúsculas, también aleatorias, aguantaría 9.000 millones de años. Esa comparación, sacada de la edición de 2026 de la tabla de Hive Systems, resume la lección más útil que deja: la longitud pesa mucho más que la mezcla de símbolos. Continúa leyendo «Cuánto tarda hoy un atacante en adivinar tu contraseña: lo que dice (y lo que no) la tabla de Hive Systems»
Cómo pedirle a una empresa todos los datos que tiene de ti: el derecho de acceso del RGPD paso a paso
Tu compañía telefónica, tu supermercado con tarjeta de puntos, la aseguradora del coche o la red social que usas cada día saben cosas de ti que no recuerdas haberles contado. El artículo 15 del Reglamento General de Protección de Datos te da derecho a preguntar qué tienen, a recibir una copia gratis y a saber con quién lo han compartido. La empresa tiene un mes para contestar.
TL;DR: esta guía es para cualquiera que quiera saber qué datos guarda una empresa sobre él, por curiosidad, por una reclamación o antes de darse de baja. Al terminar sabrás qué puedes pedir, cómo redactar la solicitud con el modelo oficial de la AEPD, cuánto pueden tardar y qué hacer si no te responden. Continúa leyendo «Cómo pedirle a una empresa todos los datos que tiene de ti: el derecho de acceso del RGPD paso a paso»
IA en el móvil o en la nube: qué cambia para tu privacidad y tu batería
Si usas funciones de IA en el móvil o en un portátil reciente, una parte se procesa en tu dispositivo, gracias a un chip llamado NPU, y otra viaja a servidores. La privacidad no depende solo de «local o nube», sino de qué garantías da cada fabricante cuando la petición sale de tu aparato. Esta guía explica qué hace la NPU, qué se queda en el dispositivo según la documentación oficial de Apple, Google y Microsoft, y qué puedes comprobar tú. Continúa leyendo «IA en el móvil o en la nube: qué cambia para tu privacidad y tu batería»
Voz clonada por IA: cómo protegerte con una palabra clave familiar antes de que te llamen
En corto: esta guía es para cualquiera con padres, hijos o pareja que puedan recibir una llamada urgente con tu voz (o tú con la suya). La defensa más barata y eficaz es acordar hoy, cara a cara, una palabra clave familiar que nadie más conozca, y tener claro que ante cualquier petición urgente de dinero se cuelga y se llama al número de siempre. Al final tienes qué hacer si la llamada ya ha ocurrido.
El timo no es nuevo: es la estafa del «familiar en apuros» de toda la vida. Lo que ha cambiado es la materia prima. Según el banco británico Starling Bank, que lo cuenta en la nota de su campaña Safe Phrases, los delincuentes pueden replicar una voz con apenas tres segundos de audio, algo que se saca de cualquier vídeo subido a redes. Y el FBI ya avisaba en un aviso público de diciembre de 2024 de que se usan clips generados con IA para hacerse pasar por un familiar «en una situación de crisis» y pedir dinero inmediato o un rescate. Continúa leyendo «Voz clonada por IA: cómo protegerte con una palabra clave familiar antes de que te llamen»
La etiqueta energética de móviles y tablets, icono a icono: qué te dice (y qué no) antes de comprar
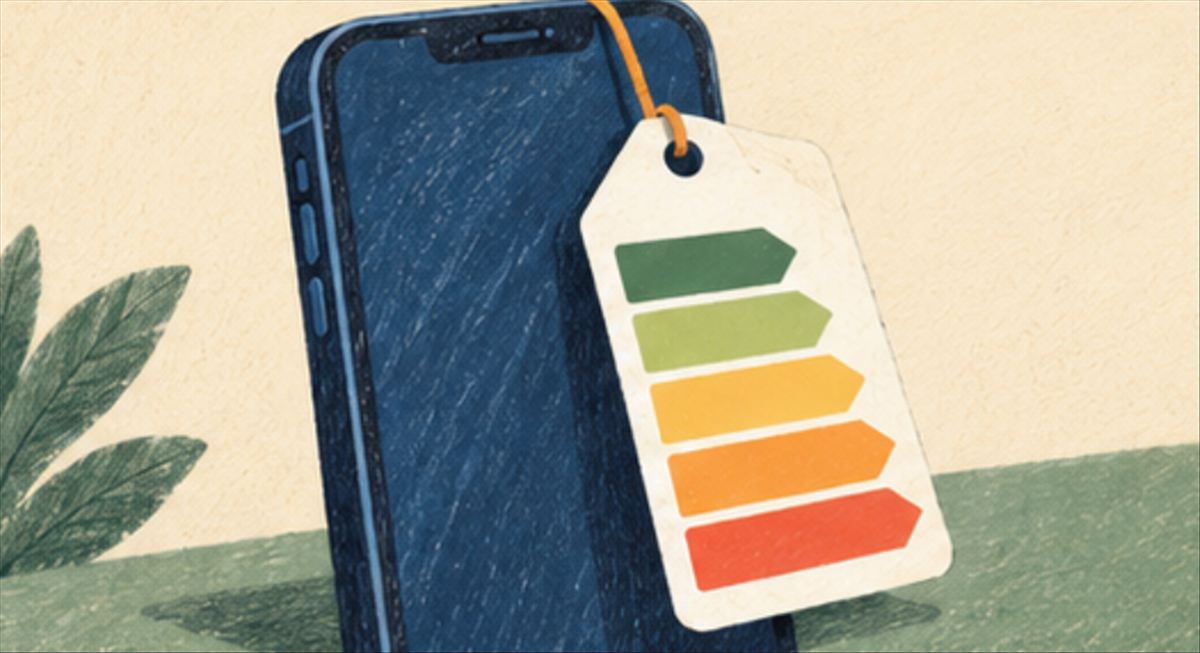
Si vas a comprar un móvil o una tablet en la Unión Europea, la caja y la ficha de la tienda tienen que mostrarte una etiqueta con seis datos medidos con la misma prueba para todas las marcas: clase energética, autonomía por carga, resistencia a caídas, ciclos de batería, reparabilidad y protección IP. Esta guía explica cómo leer cada uno, qué esconde el código QR y qué obligaciones de fabricación vienen con ella. Es útil para comparar dos modelos de precio parecido sin fiarte solo del marketing. Continúa leyendo «La etiqueta energética de móviles y tablets, icono a icono: qué te dice (y qué no) antes de comprar»
Cuánta energía y agua gasta de verdad una pregunta a la IA (y por qué nadie da la misma cifra)
¿Cuánto consume una pregunta a un chatbot? Según quién responda, entre una décima de vatio hora y varios vatios hora, y entre cinco gotas y unos 45 mililitros de agua. Ninguna de esas cifras es mentira. Miden cosas distintas, con modelos distintos y en centros de datos distintos.
Esta guía reúne los datos publicados con método por Google, OpenAI, Mistral, la Agencia Internacional de la Energía y un equipo de la Universidad de California, y explica por qué no encajan entre sí. Si buscas un número único que zanje la discusión, no lo vas a encontrar aquí, porque hoy no existe. Continúa leyendo «Cuánta energía y agua gasta de verdad una pregunta a la IA (y por qué nadie da la misma cifra)»
Por qué el SMS ya no es un segundo factor seguro y qué usar en su lugar
El código que te llega por SMS es mejor que nada, pero tiene un problema de diseño que ninguna mejora va a corregir: no protege tu cuenta, protege tu número de teléfono. Y tu número puede acabar en manos de otro sin que nadie toque tu móvil.
En corto: si usas el SMS como segundo factor en el correo, en redes sociales o en tu gestor de contraseñas, esta guía te explica por qué conviene cambiarlo y por qué orden. La escalera es clara: app autenticadora como mínimo, passkeys donde estén disponibles y llave física FIDO2 para las cuentas que no te puedes permitir perder. El SMS se queda como último recurso, no como cerrojo principal. Continúa leyendo «Por qué el SMS ya no es un segundo factor seguro y qué usar en su lugar»
Por qué la IA «se olvida» de lo que le dijiste al principio: tokens y ventana de contexto sin jerga
Imagina una conversación larga con un chatbot. Al empezar le pides que escriba siempre en tono formal y sin emojis. Cuarenta mensajes después, el tono se ha relajado y aparece el primer emoji. No es mala educación ni un fallo puntual: es cómo funcionan estos modelos.
TL;DR: un modelo de lenguaje solo «ve» una cantidad limitada de texto a la vez, que se mide en tokens y se llama ventana de contexto. Aunque esa ventana sea enorme, la atención del modelo no se reparte por igual: rinde mejor con lo que está al principio y al final, y peor con lo que queda en medio. Esta guía explica las dos ideas en lenguaje llano y termina con seis hábitos para que no se te escapen instrucciones importantes. Continúa leyendo «Por qué la IA «se olvida» de lo que le dijiste al principio: tokens y ventana de contexto sin jerga»
Qué ajustes activar en el móvil para que un ladrón no pueda vaciarte las cuentas
En corto: si tienes un Android o un iPhone razonablemente reciente, hay un puñado de ajustes que convierten un robo en una molestia en lugar de un desastre. En Android están agrupados en Protección antirrobo; en iPhone, en Protección en caso de robo del dispositivo. Se activan en cinco minutos y tienen una condición que nadie te va a perdonar: deben estar encendidos antes de que te quiten el teléfono.
Mi tesis es sencilla: el ladrón que más daño hace no es el que se lleva el móvil, sino el que se lo lleva desbloqueado o sabiendo tu código. Con el código, un móvil abre el gestor de contraseñas, la cuenta de Google o de Apple y, desde ahí, el correo y el banco. Lo interesante es que Google y Apple han llegado a la misma respuesta: cuando el móvil está lejos de tus sitios habituales, el código deja de bastar para las acciones críticas y se exige tu cara o tu huella. Continúa leyendo «Qué ajustes activar en el móvil para que un ladrón no pueda vaciarte las cuentas»