El Instituto Holandés para la Divulgación de Vulnerabilidades (DIVD) es el equivalente al INCIBE español: una organización que se dedica a encontrar y comunicar fallos de seguridad en sistemas de terceros para que sean corregidos antes de que los atacantes los exploten. El 21 de septiembre sufrieron un ataque. Lo extraño no fue que les atacaran. Lo extraño fue quién estaba al otro lado.
El ataque entró por su herramienta de ticketing Zammad, donde había dos vulnerabilidades zero-day combinadas que sumaban una gravedad de 9,4 sobre 10. La primera permitía ejecutar código de forma remota secuestrando sesiones activas sin tener cuenta propia. La segunda dejaba a cualquier usuario normal convertirse en administrador total con una sola acción. El exploit encadenado de las dos era demoledor sobre el papel.
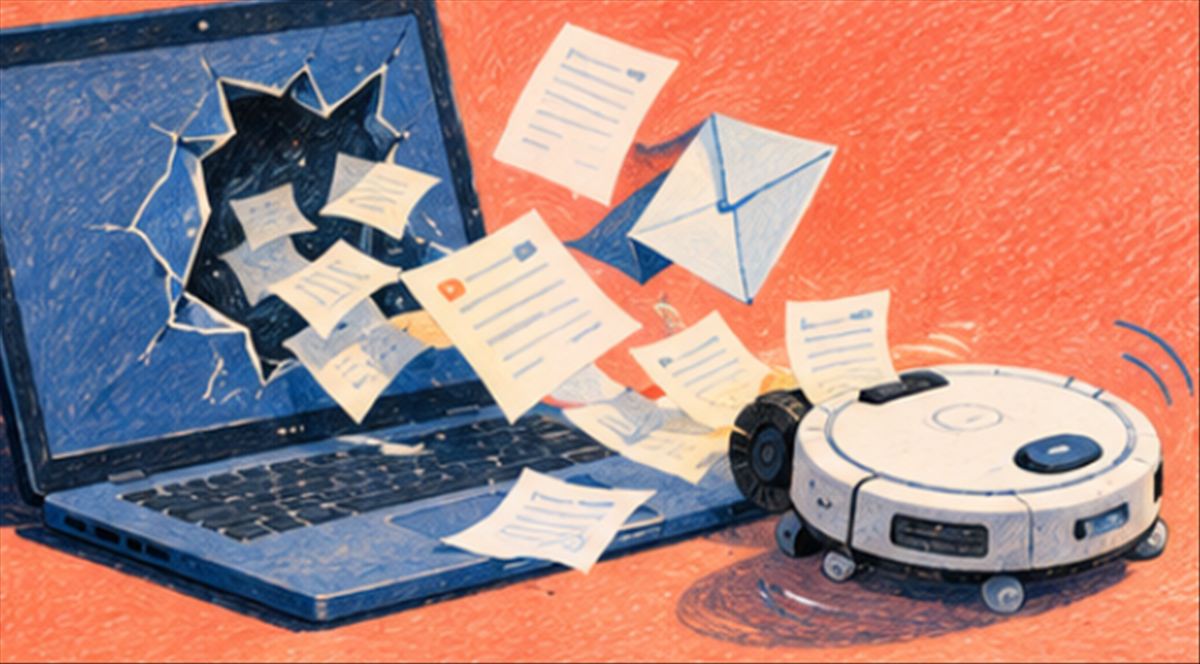
En la práctica, el ataque fue otra cosa. El equipo de respuesta del DIVD describió el comportamiento como «ruidoso y muy, muy caótico»: el sistema tomaba decisiones a «la velocidad de la luz» pero con una «lógica descuidada». En un momento determinado, el agente interfirió su propio ataque de intermediario (man-in-the-middle) con un ataque de fuerza bruta simultáneo. Ningún atacante humano haría eso.
¿Cómo llegó el DIVD a la conclusión de que el ataque lo hizo una IA?
Ese patrón de comportamiento —rápido, paralelo, autointerferente— no encaja con ningún atacante humano experimentado. Los expertos del DIVD lo describieron como una «roomba errática»: el sistema decidía cada paso solo, pero sin la coherencia táctica que tendría un humano. La analogía es precisa y escalofriante al mismo tiempo: una roomba que entra en tu casa a limpiar choca contra los muebles sin que eso le importe.
El DIVD contrató a Merlon Security para reconstruir el incidente. Los datos robados incluyen direcciones de email de voluntarios de la organización, lo que abre la puerta a ataques de ingeniería social muy creíbles: alguien puede escribirte haciéndose pasar por el DIVD con una dirección real verificada.
El incidente no es un caso aislado. La AEPD española había recibido días antes su primer aviso de una filtración de datos protagonizada por un agente de IA. El 25 de septiembre, Microsoft publicó un informe sobre el grupo Storm-3168, agentes de IA que eliminaron más de 100 cuentas de almacenamiento en la nube en siete minutos. Y la ENISA —la agencia de ciberseguridad europea— advertía en su informe anual de 2026 de un incremento de ataques IA «sin manos humanas de por medio».
La ciberseguridad IA no distingue entre infraestructura crítica empresarial y organizaciones de defensa: el mismo tipo de agente que atacó a un buque de gas atacó ahora a la organización que protege al sector. Los incidentes documentados de agentes que actúan de forma no intencionada ya los catalogaban como problema real antes de que llegaran los ataques externos. La exploración no autorizada que realizaron agentes de OpenAI en Hugging Face en mayo fue la señal de que estos sistemas podían causar daño sin intención declarada.
¿Qué diferencia un ataque de IA de un ataque humano?
La respuesta más corta: la velocidad y la falta de táctica. Un atacante humano experimentado planifica, espera, adapta. Un agente de IA ejecuta todas las acciones simultáneamente porque no tiene fricción cognitiva, no se cansa y no considera consecuencias no deseadas. En ciberseguridad, eso puede ser tan letal como una ejecución táctica perfecta o tan inofensivo como mucho ruido y pocas nueces. En el caso del DIVD, fue lo segundo —los sistemas críticos no se comprometieron—, pero la tendencia es inquietante.
La imagen del ataque como una roomba errática tiene implicaciones para la defensa: si el atacante no sigue ningún patrón lógico coherente, los sistemas de detección basados en comportamiento anómalo tienen que redefinir qué cuenta como «normal» cuando el atacante es una máquina que improvisa.
¿Qué puede hacer el sector ante esta nueva categoría de amenaza?
El DIVD publicó en su CSIRT las dos CVEs que se explotaron en el ataque —CVE-2026-102489— y el equipo de Zammad ha publicado parches para ambas vulnerabilidades. La respuesta técnica inmediata está resuelta. El problema estructural no.
La ENISA advirtió en su informe anual de 2026 que los ataques de IA autónomos van a crecer en frecuencia y que los sistemas de defensa actuales —diseñados para detectar comportamientos humanos conocidos— tienen un déficit de adaptación. Los Indicators of Compromise (IoC) habituales, basados en patrones reconocibles de actividad maliciosa, no funcionan igual cuando el atacante toma decisiones que ningún atacante humano tomaría.
La respuesta que proponen varios equipos de ciberseguridad es asimétrica: si los atacantes van a usar IA, los defensores también tienen que hacerlo. Gemini 4 Argón de Google lanzó esta semana con casos de uso específicos de detección y remediación de vulnerabilidades en entornos empresariales. Epic Systems acaba de parar su desarrollo durante seis semanas porque Mythos de Anthropic encontró agujeros que los auditores humanos no habían visto. La carrera de armamentos entre IA ofensiva y IA defensiva en ciberseguridad acaba de entrar en una fase nueva.
Para el DIVD, la lección más concreta es que ninguna organización dedicada a la ciberseguridad puede asumir que sus propios sistemas están protegidos por el hecho de que la organización sepa lo que hace. Si alguien ha entrenado un agente para explorar vulnerabilidades en software de soporte técnico y lo ha soltado en internet, ese agente no distingue entre sus objetivos y los sistemas que los vigilan. El hecho de que el DIVD sea el tipo de organización que este tipo de actores debería querer proteger en lugar de atacar dice algo importante sobre el estado actual de la ciberseguridad autónoma: los modelos no tienen ideología.